코인 에어드랍이란? 받는 방법 4단계와 사기 피하는 체크리스트 7가지

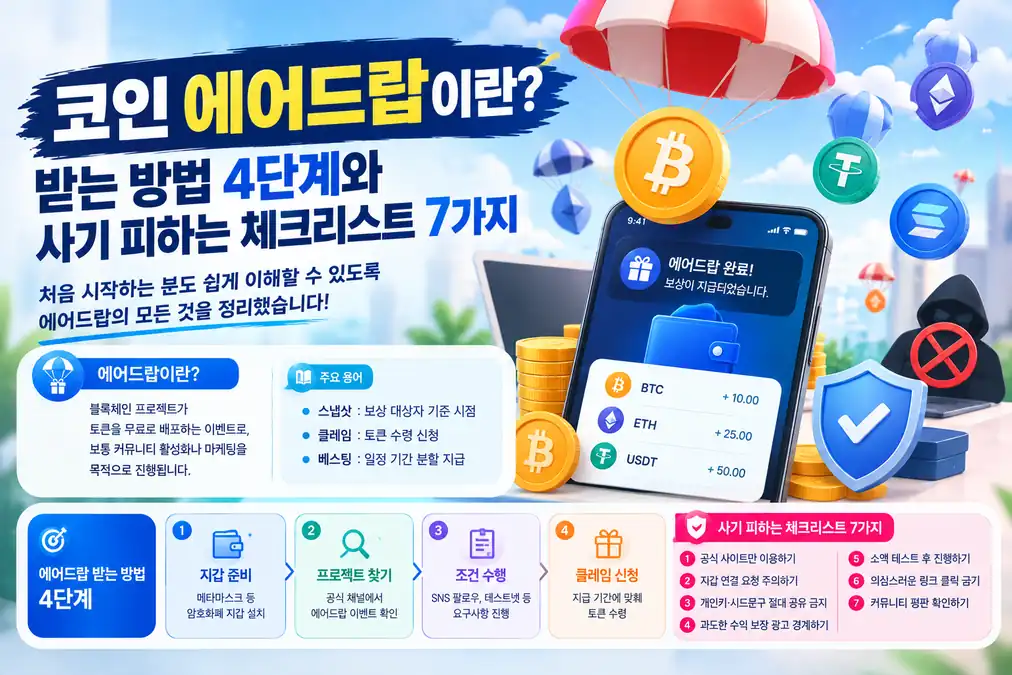
코인 에어드랍은 블록체인 프로젝트가 특정 조건을 갖춘 사용자에게 자사 토큰을 무료로 나눠주는 것을 말합니다. “공짜 코인”이라는 말에 관심을 갖는 분이 많지만, 이 분야는 받는 방법보다 사기를 피하는 방법을 먼저 알아야 하는 분야이기도 합니다. 실제로 에어드랍을 미끼로 한 피싱 사이트와 지갑 해킹 피해가 끊이지 않기 때문입니다.
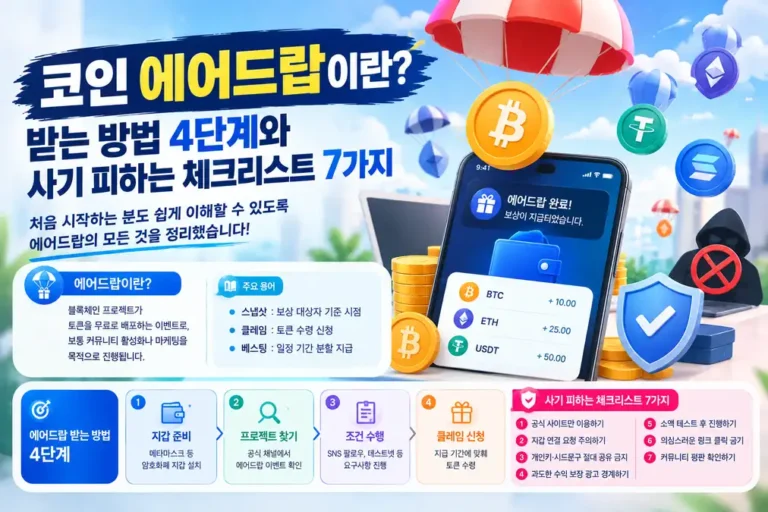
이번 글에서는 그 뜻과 종류, 스냅샷·클레임 같은 기본 용어, 에어드랍 받는 방법 4단계, 그리고 지갑을 지키기 위한 체크리스트 7가지까지 처음 접하는 분도 이해하기 쉽게 정리해보겠습니다.
목차
에어드랍이란 무엇인가
에어드랍(Airdrop)은 하늘에서 물자를 떨어뜨리듯 토큰을 사용자 지갑에 나눠준다는 뜻에서 나온 말입니다. 프로젝트 입장에서는 일종의 마케팅이자 토큰 분배 방식입니다. 초기 사용자에게 토큰을 나눠주면 커뮤니티가 생기고, 거버넌스 투표에 참여할 사람이 늘어나며, 토큰이 특정 투자자에게만 몰리는 것을 줄일 수 있습니다.
사용자 입장에서는 이미 써본 서비스에 대한 보상이 될 수도 있고, 새로운 프로젝트를 알게 되는 계기가 되기도 합니다. 다만 이렇게 받은 토큰의 가치는 상장 이후 시장에서 결정되기 때문에, 받는 순간에는 얼마짜리인지 알 수 없는 경우가 대부분입니다.
에어드랍 종류 4가지
지급 조건에 따라 크게 네 가지로 나눌 수 있습니다.
| 종류 | 지급 조건 | 특징 |
|---|---|---|
| 소급형(Retroactive) | 과거에 서비스를 실제로 이용한 지갑 | 사전 공지 없이 지급되는 경우가 많음 |
| 보유자형(Holder) | 특정 코인을 일정 시점에 보유한 지갑 | 스냅샷 시점의 잔고가 기준 |
| 과제형(Task·Quest) | SNS 팔로우, 테스트넷 사용 등 과제 수행 | 참여는 쉽지만 보상이 작은 편 |
| 포인트형(Points) | 활동에 따라 포인트를 쌓고 나중에 토큰으로 전환 | 전환 비율이 사전에 확정되지 않는 경우가 많음 |
최근에는 포인트형이 가장 흔합니다. 다만 포인트가 실제로 토큰 몇 개로 바뀌는지는 프로젝트가 나중에 정하는 경우가 많아서, 포인트를 많이 쌓았다고 해서 큰 보상을 보장받는 것은 아닙니다.
에어드랍 용어 정리: 스냅샷·클레임·베스팅
공지를 읽으려면 몇 가지 용어를 알아두는 것이 좋습니다.
- 스냅샷(Snapshot): 특정 시점에 지갑의 잔고나 활동 기록을 저장하는 것입니다. 스냅샷 이후에 코인을 사거나 활동해도 이번 지급에는 반영되지 않습니다.
- 클레임(Claim): 지급 대상이 된 사용자가 직접 토큰을 받아가는 절차입니다. 클레임 기간이 지나면 받을 수 없는 경우도 있습니다.
- 베스팅(Vesting): 배분 물량을 한 번에 주지 않고 몇 달에 걸쳐 나눠 지급하는 방식입니다.
- 시빌(Sybil) 필터링: 한 사람이 지갑을 여러 개 만들어 보상을 중복으로 받는 것을 걸러내는 절차입니다. 적발되면 지급 대상에서 제외됩니다.
에어드랍 받는 방법 4단계
받는 방법은 프로젝트마다 다르지만, 큰 흐름은 대부분 비슷합니다.
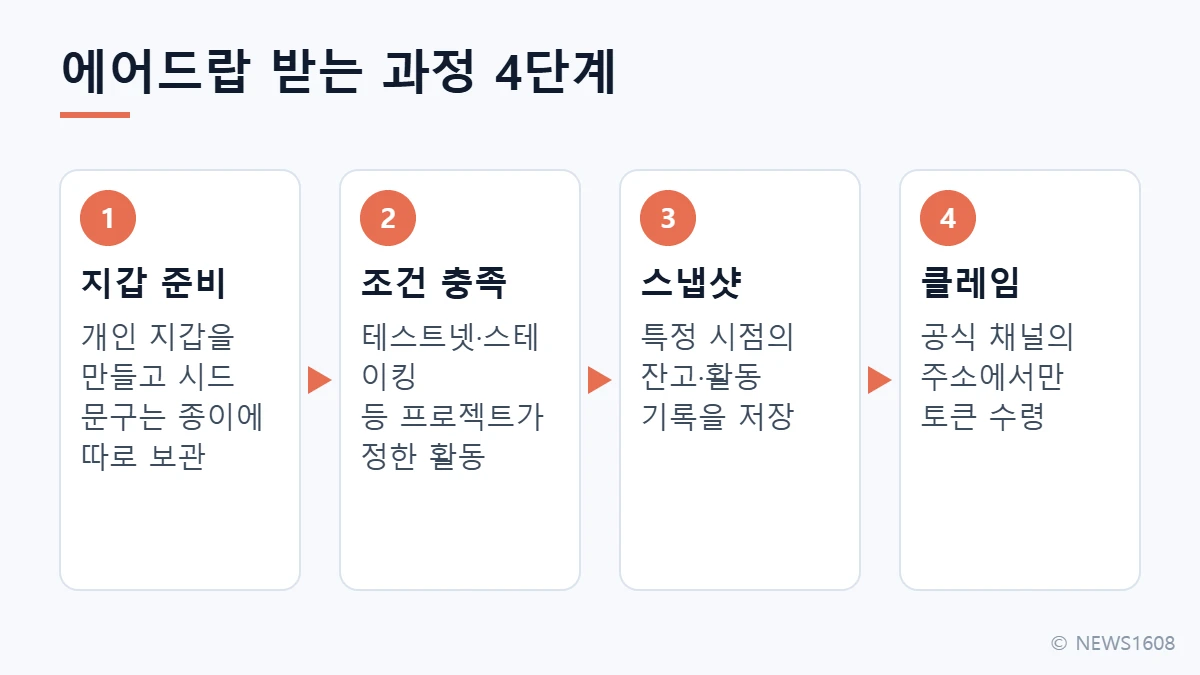
1단계: 에어드랍 전용 지갑 준비
메타마스크, 팬텀 같은 개인 지갑을 하나 새로 만드는 것을 권합니다. 큰 자산이 들어 있는 지갑으로 참여하면, 실수로 악성 서명을 한 번만 해도 전체 자산이 위험해질 수 있기 때문입니다. 시드 문구(복구 문구)는 사진이나 메모 앱이 아니라 종이에 적어 오프라인으로 보관해야 합니다. 지갑 주소와 가스비의 기본 개념은 계정 추상화와 지갑 주소·가스비 정리 글에서 함께 확인해보세요.
2단계: 프로젝트가 정한 조건 충족
테스트넷 사용, 브릿지 이용, 스테이킹, 유동성 공급 등 프로젝트가 요구하는 활동을 합니다. 중요한 것은 조건을 공식 홈페이지와 공식 X(트위터), 디스코드에서만 확인하는 것입니다. 텔레그램이나 DM으로 받은 안내는 일단 의심하는 것이 안전합니다.
3단계: 스냅샷 확인
프로젝트가 스냅샷 날짜를 미리 공지하는 경우도 있고, 사후에 공개하는 경우도 있습니다. 소급형은 대부분 사후 공개입니다.
4단계: 공식 주소에서 클레임
지급 대상이 되면 클레임 페이지가 열립니다. 이 단계가 가장 위험합니다. 검색 광고나 댓글 링크가 아니라, 공식 계정에 걸린 주소를 직접 확인하고 접속해야 합니다.
에어드랍 사기 유형과 피하는 체크리스트 7가지
피해는 대부분 “받으려고 하는 순간” 발생합니다. 대표적인 사기 유형은 아래 그림과 같습니다.
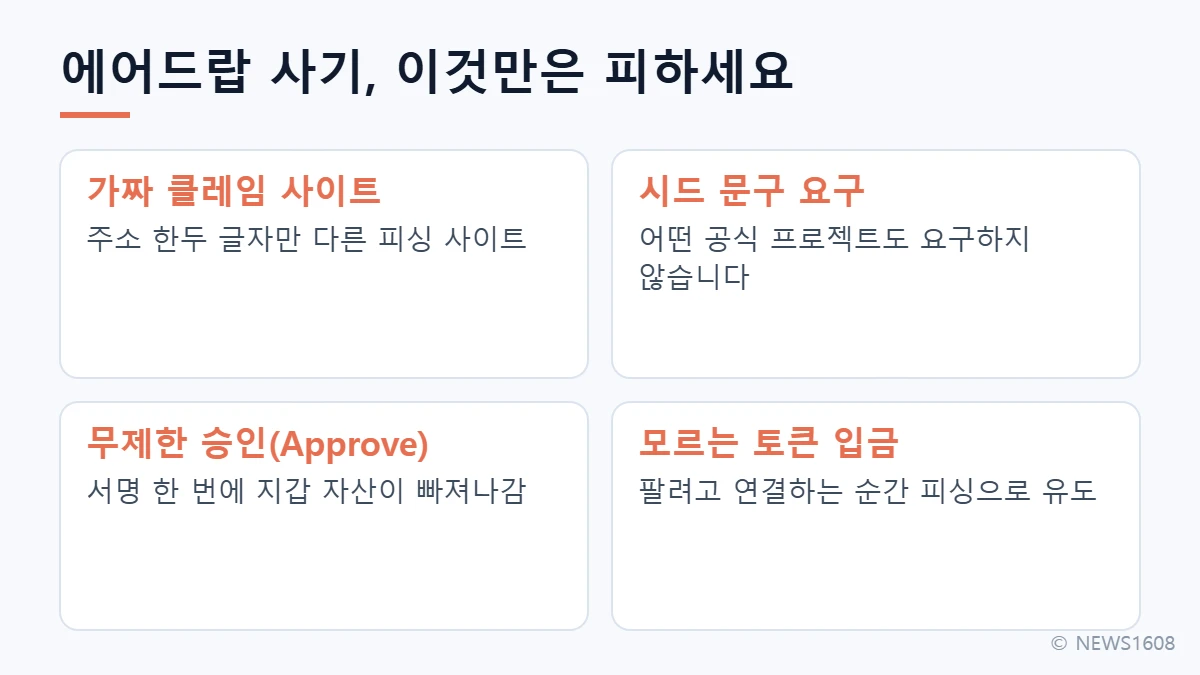
특히 무제한 승인(Approve) 피해가 많습니다. 지갑이 서명을 요청할 때 “토큰 사용 권한 허용” 같은 문구가 나오면, 그 사이트가 내 지갑의 해당 토큰을 마음대로 옮길 수 있는 권한을 주는 것입니다. 아래 체크리스트를 클레임 전에 꼭 확인해보세요.
- 클레임 주소는 공식 X·홈페이지·디스코드 세 곳 이상에서 교차 확인했는가
- 시드 문구나 개인키를 입력하라는 화면이 아닌가 (요구하면 100% 사기입니다)
- 서명 내용에 “무제한 승인”이나 모르는 토큰의 권한 요청이 있지 않은가
- 전용 지갑으로 접속하고 있는가
- 지갑에 갑자기 들어온 모르는 토큰을 팔려고 하고 있지 않은가
- 클레임 수수료를 먼저 보내라는 요구가 있지 않은가
- 클레임 후 Revoke.cash 같은 도구로 불필요한 승인 권한을 정리했는가
지갑 보안에 대한 기본 원칙은 이더리움 공식 보안 가이드에도 잘 정리돼 있습니다.
에어드랍 토큰, 받은 뒤가 더 중요하다
이렇게 받은 토큰은 상장 직후 가격 변동이 매우 큽니다. 무료로 받은 사람이 많기 때문에 상장과 동시에 매도 물량이 한꺼번에 나오는 경우가 흔합니다. 또 배분 물량이 베스팅으로 나눠 풀리면, 그때마다 추가 매도 압력이 생길 수 있습니다. 물량이 풀리는 구조는 토큰 언락과 유통량 읽는 법에서 자세히 다뤘습니다.
세금 문제도 확인이 필요합니다. 국내 가상자산 과세는 시행 시점이 여러 차례 미뤄져 왔기 때문에, 이런 수익이 많다면 현재 기준을 국세청 안내나 세무 전문가를 통해 확인하는 것이 좋습니다.
필자의 판단
이런 이벤트를 볼 때 저는 “얼마를 받을 수 있나”보다 “무엇을 걸고 참여하나”를 먼저 계산합니다. 무료 배포는 공짜처럼 보이지만, 실제로는 시간과 가스비, 그리고 지갑 보안이라는 비용을 치르는 활동입니다. 특히 보상 기대치는 불확실한데 피싱 한 번의 손실은 확실하고 크다는 점에서, 이건 수익보다 위험 관리의 문제에 가깝다고 봅니다. 그래서 저는 전용 지갑을 따로 두고, 잃어도 괜찮은 금액만 넣어두는 원칙을 권합니다. 받은 토큰도 “공짜로 생긴 돈”이 아니라 다른 투자와 똑같은 기준으로 팔지, 들고 갈지를 판단해야 한다고 생각합니다.
자주 묻는 질문
Q. 에어드랍은 정말 무료인가요?
토큰 자체는 무료로 지급되지만, 조건을 채우는 과정에서 가스비와 시간이 들어갑니다. 클레임을 위해 먼저 돈을 보내라는 요구는 사기입니다.
Q. 국내 거래소에서도 에어드랍을 받을 수 있나요?
일부 국내 거래소는 보유 코인에 대한 에어드랍을 지원합니다. 다만 지원 여부는 거래소와 프로젝트마다 다르므로 거래소 공지사항을 확인해야 합니다.
Q. 모르는 토큰이 지갑에 들어왔어요.
판매하거나 관련 사이트에 접속하지 않는 것이 안전합니다. 스캠 토큰은 매도하려는 사용자를 피싱 사이트로 유도하기 위해 뿌려지는 경우가 많습니다.
마무리
무료 배포는 블록체인 생태계에 일찍 참여한 사용자에게 보상을 나누는 방식이지만, 동시에 사기가 가장 많이 몰리는 분야이기도 합니다. 받는 방법은 생각보다 단순합니다. 전용 지갑을 만들고, 공식 채널에서만 정보를 확인하고, 서명하기 전에 한 번 더 읽는 것. 이 세 가지만 지켜도 대부분의 피해는 피할 수 있습니다. 관련 개념은 DePIN 코인 정리 글에서도 이어서 확인해보세요.