패스키 설정 방법|비밀번호 없는 로그인 원리와 구글·아이폰·카카오·네이버 등록법, 분실 대처까지
 News1608 편집부 1 분 읽기
매번 바뀌는 비밀번호 규칙, 잊어버려서 누르는 “비밀번호 재설정”, 그리고 문자로 날아오는 인증번호까지. 로그인은 여전히 번거롭고, 비밀번호는 여전히 털립니다. 그 대안으로 빠르게 자리 잡은 것이 패스키(Passkey)입니다. 구글은 2023년 패스키를 기본 로그인 방식으로 바꿨고, 마이크로소프트는 2027년 2월부터 기업용 계정의 문자·음성 인증을 기본 기능에서 없앱니다. 이 글은 패스키가 무엇이고 왜 안전한지, 그리고 패스키 설정 방법을 구글·애플·카카오·네이버 계정별로 정리했습니다.
※ 2026년 10월 기준 정보이며, 각 서비스의 메뉴 이름과 위치는 업데이트에 따라 달라질 수 있습니다.
목차
패스키란? 비밀번호 대신 ‘내 기기’로 로그인하는 방식
패스키는 비밀번호를 입력하는 대신, 스마트폰이나 PC의 잠금을 푸는 방식(지문, 얼굴 인식, 기기 PIN)으로 로그인하는 기술입니다. 세계 주요 IT 기업이 참여한 FIDO 얼라이언스가 만든 국제 표준(FIDO2·WebAuthn)을 따르기 때문에 구글, 애플, 마이크로소프트, 카카오, 네이버 등 여러 서비스에서 같은 원리로 작동합니다.
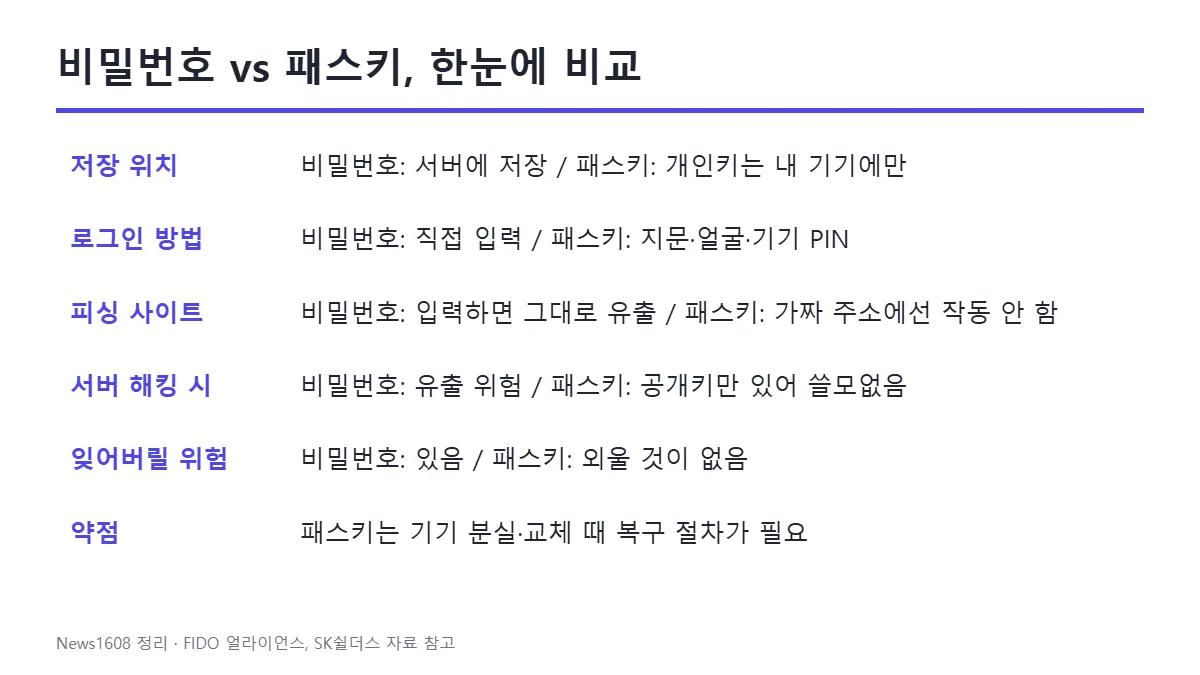
핵심은 “외워야 할 비밀이 없다”는 점입니다. 비밀번호는 서버에 저장된 값과 내가 입력한 값을 비교하는 방식이라, 서버가 해킹되거나 내가 가짜 사이트에 입력하면 그대로 새어 나갑니다. 반면 패스키는 서버에 비밀을 맡기지 않습니다.
패스키는 왜 안전할까: 공개키와 개인키의 원리
패스키를 만들면 기기가 서로 짝을 이루는 열쇠 두 개를 생성합니다. 하나는 공개키로 사이트 서버에 맡기고, 다른 하나인 개인키는 내 기기(또는 구글·애플의 동기화 계정)에만 보관합니다. 로그인할 때 서버가 일회용 문제를 보내면, 기기는 지문이나 얼굴로 내가 주인임을 확인한 뒤 개인키로 서명해 돌려보냅니다. 서버는 공개키로 그 서명이 맞는지만 확인합니다.
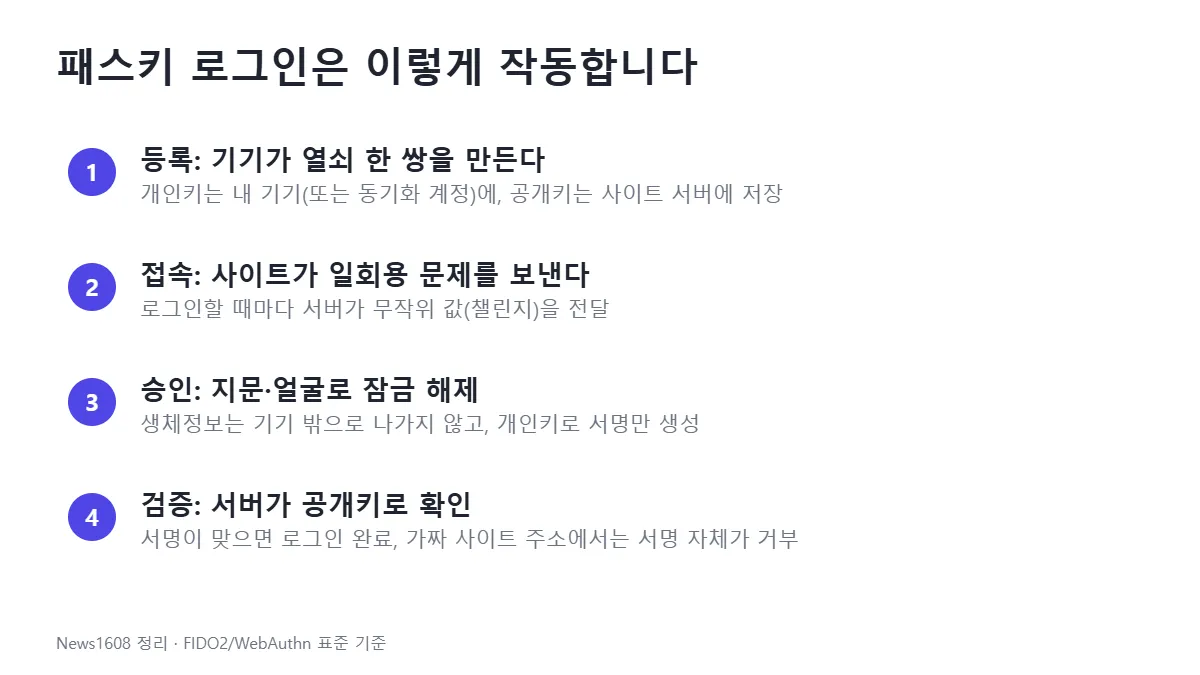
- 피싱에 강합니다. 패스키는 만들 때 등록한 사이트 주소에 묶여 있어, 철자 하나 다른 가짜 사이트에서는 아예 작동하지 않습니다.
- 서버가 털려도 안전합니다. 서버에는 공개키만 있어서, 해커가 가져가도 로그인에 쓸 수 없습니다.
- 생체정보가 밖으로 나가지 않습니다. 지문·얼굴 정보는 기기 안에서 잠금 해제에만 쓰이고 사이트로 전송되지 않습니다.
- 문자 인증보다 빠릅니다. 구글은 패스키 로그인이 비밀번호보다 40% 빠르다고 밝혔습니다.
패스키, 얼마나 쓰고 있을까
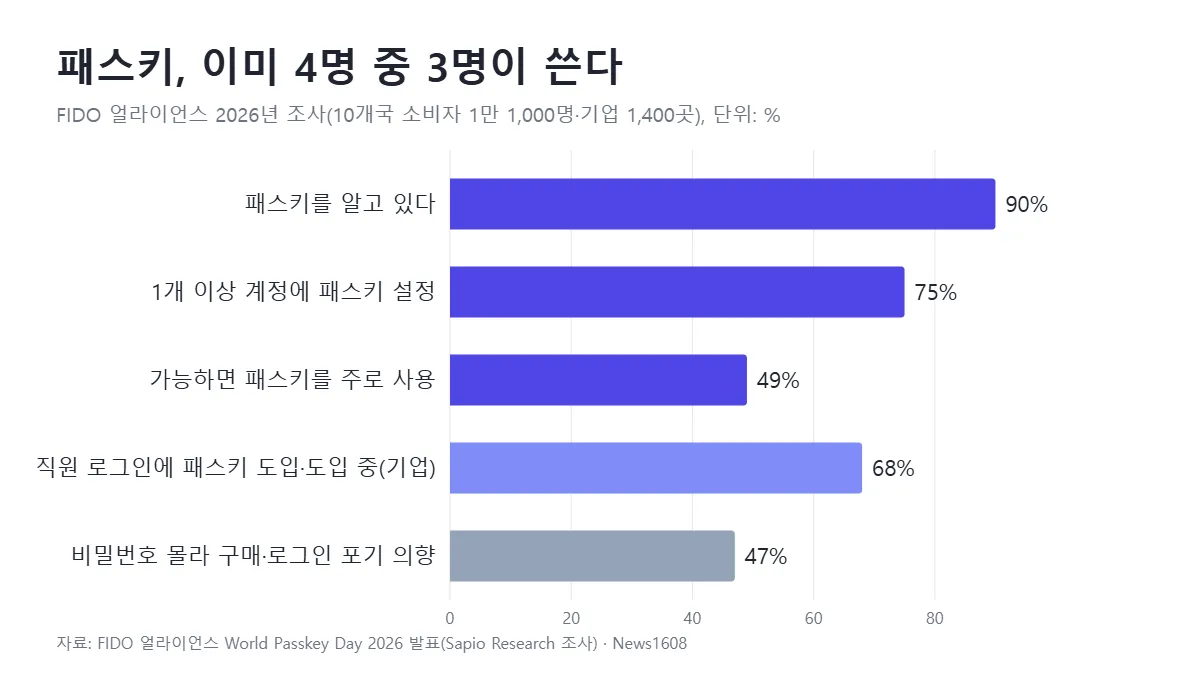
FIDO 얼라이언스는 2026년 5월 “세계 패스키의 날”에 전 세계에서 쓰이는 패스키가 약 50억 개에 이른다고 추정했습니다. 10개국 소비자 1만 1,000명을 조사한 결과 90%가 패스키를 알고 있었고, 75%는 최소 한 개 계정에 패스키를 설정했습니다. 기업도 68%가 직원 로그인에 패스키를 도입했거나 도입하고 있다고 답했습니다.
국내에서도 흐름이 빨라졌습니다. 카카오는 2024년 11월 카카오계정에 패스키 로그인을 도입했고, 네이버는 2025년 초 PC·모바일 웹에서 패스키 로그인을 시작했습니다. SK텔레콤은 인증 서비스 패스(PASS)에 패스키를 적용했고, 주요 은행·증권사도 시범 적용을 준비해 왔습니다. 해외에서는 마이크로소프트가 2026년 9월부터 기업용 엔트라 ID의 기본 인증을 패스키로 바꿨고, 2027년 2월 1일 문자·음성 인증을 기본 기능에서 종료합니다.
패스키 설정 방법: 계정별 등록 순서
패스키 설정 방법은 서비스마다 메뉴 이름만 조금 다를 뿐 순서는 비슷합니다. “계정 보안” 메뉴에서 패스키를 만들고, 휴대폰 잠금 해제 방식으로 승인하면 끝입니다. 가장 먼저 구글이나 애플 계정에 설정해 두면, 그 계정과 연결된 다른 서비스에서도 패스키를 쉽게 쓸 수 있습니다.
구글 계정 패스키 설정 방법
- PC나 휴대폰에서 구글 계정 관리(myaccount.google.com)에 접속합니다.
- 보안 메뉴에서 패스키 및 보안 키를 선택합니다.
- 패스키 만들기를 누르고, 휴대폰 지문·얼굴 또는 화면 잠금으로 승인합니다.
- 만든 패스키는 구글 비밀번호 관리자에 저장돼 같은 계정으로 로그인한 안드로이드 기기에 동기화됩니다.
아이폰(애플) 패스키 설정 방법
- 설정 → 내 이름 → iCloud → 비밀번호 및 키체인에서 iCloud 키체인을 켭니다.
- 패스키를 지원하는 앱이나 사이트에서 “패스키 만들기”를 누르면 Face ID 또는 Touch ID로 저장됩니다.
- 저장된 패스키는 아이폰의 암호(Passwords) 앱에서 확인하고 삭제할 수 있으며, 같은 애플 계정의 아이패드·맥에 동기화됩니다.
카카오계정 패스키 설정 방법
- 카카오계정 웹페이지에 로그인합니다.
- 계정 보안 메뉴에서 패스키 등록을 선택합니다.
- 휴대폰 잠금 해제 방식으로 승인하면 등록이 완료됩니다. 카카오 로그인을 쓰는 외부 서비스에서도 같은 패스키로 로그인할 수 있습니다.
네이버 패스키 설정 방법
- PC 또는 모바일 웹에서 네이버에 로그인합니다.
- 내정보 → 보안설정에서 패스키 로그인 관련 메뉴를 찾습니다.
- 안내에 따라 지문이나 얼굴 인식으로 등록하면, 다음 로그인부터 비밀번호 없이 들어갈 수 있습니다.
| 서비스 | 설정 위치 | 동기화 |
|---|---|---|
| 구글 | 계정 관리 → 보안 → 패스키 및 보안 키 | 구글 비밀번호 관리자 |
| 애플 | iCloud 키체인 켜기 → 지원 사이트에서 생성 | iCloud 키체인(암호 앱) |
| 카카오 | 카카오계정 → 계정 보안 | iOS·안드로이드 플랫폼 동기화 |
| 네이버 | 내정보 → 보안설정 | iOS·안드로이드 플랫폼 동기화 |
휴대폰을 잃어버리면? 패스키 분실·교체 대처법
패스키의 가장 큰 걱정은 “휴대폰을 잃어버리면 로그인을 못 하는 것 아니냐”입니다. 구글 비밀번호 관리자나 iCloud 키체인처럼 동기화되는 패스키라면 새 기기에서 같은 계정으로 로그인해 복원할 수 있습니다. 대신 그만큼 동기화 계정 자체가 가장 중요한 열쇠가 되므로, 구글·애플 계정 보안을 먼저 단단히 해야 합니다.
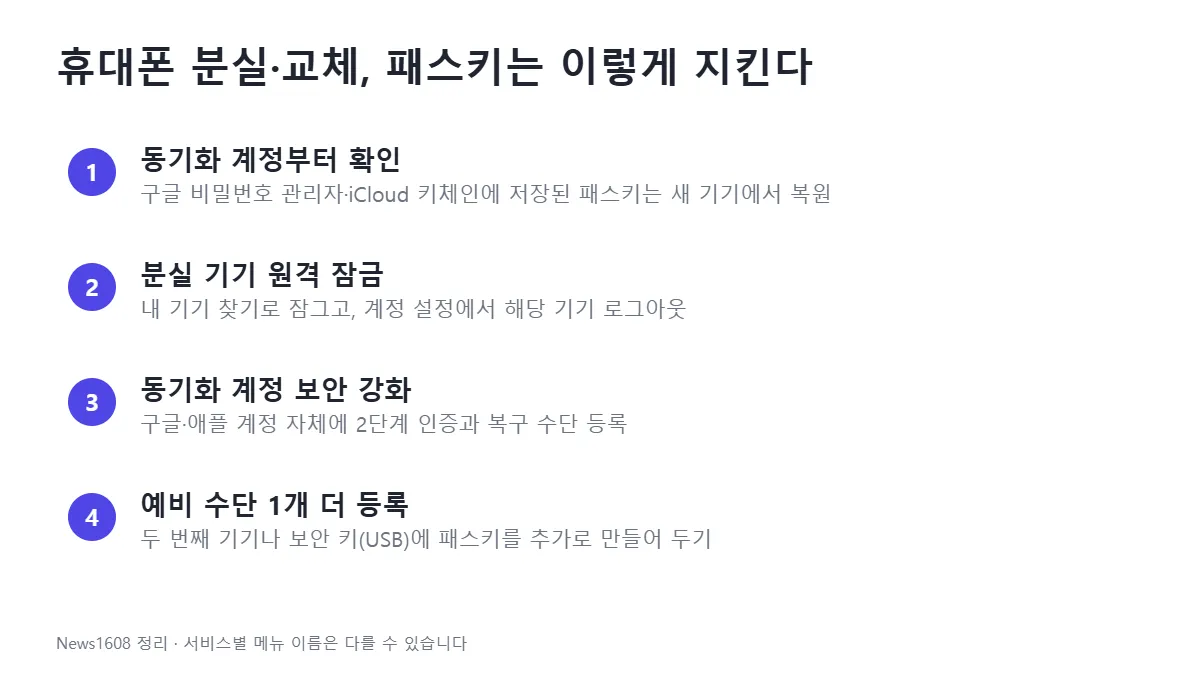
- 분실 즉시 “내 기기 찾기”로 원격 잠금하고, 계정 설정에서 해당 기기를 로그아웃합니다.
- 두 번째 기기나 USB 보안 키에 예비 패스키를 만들어 두면 복구가 훨씬 쉽습니다.
- 패스키를 설정했더라도 기존 비밀번호가 남아 있는 서비스가 많으니, 그 비밀번호는 다른 곳과 겹치지 않게 바꿔 둡니다.
은행 앱도 패스키로 바뀔까: 금융권에서 봐야 할 점
금융권은 패스키를 가장 신중하게 받아들이는 곳입니다. 은행 앱은 이미 지문·얼굴 인증을 쓰고 있지만, 대부분은 앱 안에 등록한 생체인증이라 패스키처럼 여러 기기와 웹에서 표준 방식으로 이어지지는 않습니다. 패스키가 은행에 본격 도입되면 웹 뱅킹 로그인이 간편해지고, 가짜 은행 사이트로 유도하는 피싱의 상당 부분을 막을 수 있습니다.
다만 금융은 로그인과 거래 승인을 분리해서 봐야 합니다. 패스키로 로그인에 성공했다고 해서 고액 이체나 연락처 변경까지 자동으로 허용되면 안 됩니다. 이상거래탐지(FDS)와 추가 확인 절차가 함께 움직여야 하고, 기기를 자주 바꾸지 않거나 생체인증이 익숙하지 않은 고령층을 위한 복구 경로도 필요합니다.
필자의 판단: 비밀번호를 없애는 게 아니라 ‘열쇠를 옮기는 것’
디지털 금융 현장에서 인증 사고를 들여다보면, 원인의 상당수는 기술이 아니라 사람이 입력한 비밀번호와 인증번호였습니다. 피싱 문자 속 링크에 비밀번호를 넣거나, 전화로 인증번호를 불러주는 순간 아무리 좋은 보안도 무너집니다. 패스키는 사용자가 “입력할 것” 자체를 없애기 때문에 이 고리를 끊는다는 점에서 의미가 큽니다.
그렇다고 패스키가 만능은 아닙니다. 비밀번호를 없앤 대신 보안의 무게가 구글·애플 같은 동기화 계정과 내 휴대폰으로 옮겨 왔을 뿐입니다. 그래서 순서가 중요합니다. 먼저 구글·애플 계정에 2단계 인증과 복구 수단을 갖추고, 그다음 자주 쓰는 서비스부터 패스키를 켜는 것을 권합니다. 은행·증권 앱은 아직 서비스마다 지원 범위가 다르므로, 패스키가 생겨도 이체 한도와 알림 설정은 그대로 유지하는 것이 안전합니다.
자주 묻는 질문(FAQ)
패스키를 쓰면 내 지문이 사이트에 전송되나요?
아닙니다. 지문·얼굴 정보는 기기 안에서 잠금을 푸는 데만 쓰이고, 사이트에는 개인키로 만든 서명만 전달됩니다.
패스키 설정 방법이 어려운가요?
어렵지 않습니다. 패스키 설정 방법은 대부분 계정 보안 메뉴에서 “패스키 만들기”를 누르고 휴대폰 잠금 해제로 승인하는 두 단계면 끝납니다.
패스키를 설정하면 비밀번호는 사라지나요?
서비스마다 다릅니다. 많은 서비스가 비밀번호를 예비 수단으로 남겨 두므로, 기존 비밀번호도 안전하게 관리해야 합니다.
휴대폰을 바꾸면 패스키를 다시 만들어야 하나요?
구글 비밀번호 관리자나 iCloud 키체인에 동기화된 패스키는 같은 계정으로 새 기기에 로그인하면 그대로 쓸 수 있습니다. 동기화되지 않는 기기 전용 패스키는 새로 만들어야 합니다.
함께 읽으면 좋은 글: AI 해킹, 은행은 어떻게 뚫렸나|2단계 인증(MFA)의 한계, AI 보이스피싱 구별법, 이상거래탐지시스템(FDS)이란?
※ 참고 자료: FIDO Alliance World Passkey Day 2026, 카카오 패스키 도입 발표, CIO 마이크로소프트 SMS·음성 인증 종료, SK쉴더스 패스키 보안